

Δες περισσότερα άρθρα του philenews όταν αναζητάς ειδήσεις στην Google
Add philenews.com on Google
Οι απάτες που μιμούνται τις τράπεζες ή την Αστυνομία αυξάνονται με γοργό ρυθμό σε όλο τον κόσμο και αναπόφευκτα και στην Κύπρο. Ενδεικτικά, μόνο το 2025 οι καταγγελίες για διαδικτυακή απάτη έφτασαν τις 921. Στο ποιο κάτω άρθρο εξηγείται ο τρόπος που λειτουργούν τα πιο συχνά σενάρια απάτης και τι δείχνει η πρόσφατη κλοπή ρεκόρ στην Binance για τον ανθρώπινο παράγοντα. Τέλος, αναφέρονται ποια είναι τα πρακτικά βήματα πρόληψης και αντίδρασης.
Εισαγωγή – Γιατί μας αφορά σήμερα
Στις 30 Οκτωβρίου 2026 η Αστυνομία ανακοίνωσε μια νέα υπόθεση ηλεκτρονικής απάτης στην Πάφο. Μια υπάλληλος λογιστικού γραφείου έλαβε email που έμοιαζε να έχει σταλεί από τράπεζα. Το μήνυμα της ζητούσε να “επικαιροποιήσει” τα προσωπικά της στοιχεία (Cyprus Mail, 2026). Ανυποψίαστη, ακολούθησε τα βήματα του μηνύματος και καταχώρισε τα στοιχεία της. Λίγο αργότερα διαπίστωσε ότι από τον τραπεζικό της λογαριασμό είχαν αφαιρεθεί €6.000. Κατήγγειλε αμέσως το περιστατικό και η Αστυνομία διερευνά την υπόθεση (Ταχυδρόμος, 2026). Με αφορμή το περιστατικό, η Αστυνομία επανέλαβε τη σύσταση να μην ανοίγουμε συνδέσμους και να μην καταχωρούμε προσωπικά στοιχεία μέσα από τέτοια μηνύματα (Cyprus Mail, 2026).
Η υπόθεση είναι διδακτική για δύο λόγους. Πρώτον, θύμα έγινε άνθρωπος που δουλεύει καθημερινά με οικονομικά στοιχεία και τραπεζικά μηνύματα. Δεύτερον, δεν χρειάστηκε καμία εξειδικευμένη τεχνική γνώση για τη “διάρρηξη”. Ήταν αρκετό ένα αληθοφανές μήνυμα και λίγη εμπιστοσύνη.
Η υπόθεση αυτή δεν είναι μεμονωμένη. Κατά την Αστυνομία Κύπρου, το 2025 καταγγέλθηκαν 921 υποθέσεις διαδικτυακής απάτης, με απώλειες πάνω από €10,3 εκατομμύρια (Typos, 2026). Η Κεντρική Τράπεζα κατέγραψε περίπου 14.000 περιστατικά απάτης στις πληρωμές μόνο στο β’ εξάμηνο του 2025, αξίας €3,7 εκατ. Στις μεταφορές πιστώσεων, η Κύπρος είχε και τη μεγαλύτερη μέση αξία “δόλιας” συναλλαγής στη ζώνη του ευρώ (InBusinessNews, 2026).
Λίγες ώρες νωρίτερα από την είδηση στην Πάφο, είχε έρθει και μια είδηση παγκόσμιας κλίμακας. Στις 29 Οκτωβρίου η Binance, η μεγαλύτερη πλατφόρμα κρυπτονομισμάτων στον κόσμο, έχασε ψηφιακά περιουσιακά στοιχεία αξίας περίπου 6,3 δισ. δολαρίων. Είναι η μεγαλύτερη κλοπή κρυπτονομισμάτων που έχει καταγραφεί (TRM Labs, 2026). Τα δύο περιστατικά διαφέρουν πολύ σε κλίμακα, έχουν όμως κοινή αφετηρία, έναν άνθρωπο που εξαπατήθηκε και παραβιάστηκε.
Η εικόνα dημιουργήθηκε με την χρήση ΤΝ ως
Τα σενάρια που υπάρχουν τώρα στην Κύπρο
Οι απατεώνες πλέον δεν μπαίνουν στη διαδικασία να σπάνε κωδικούς. Πείθουν το θύμα να τους δώσει μόνο του. Η τεχνική λέγεται κοινωνική μηχανική (social engineering). Είναι η εκμετάλλευση της εμπιστοσύνης, του φόβου ή της βιασύνης μας. Τα πιο συχνά σενάρια των τελευταίων μηνών είναι τα πέντε που ακολουθούν.
Η “Τράπεζα” που ζητά ενημέρωση στοιχείων
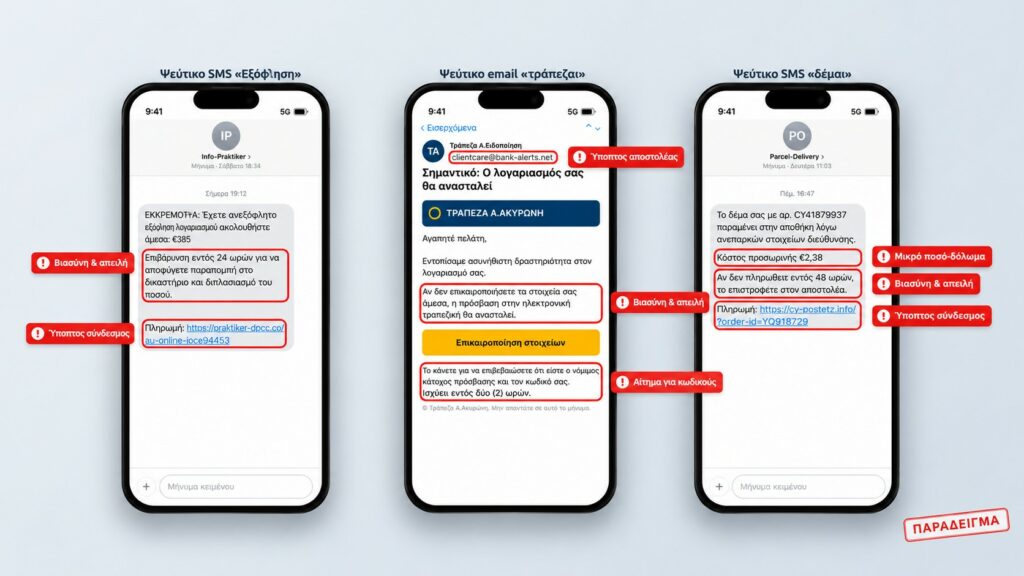
Ένα email ή SMS με λογότυπο τράπεζας ειδοποιεί ότι ο λογαριασμός θα “παγώσει” αν δε γίνει επιβεβαίωση. Ο σύνδεσμος οδηγεί σε πιστό αντίγραφο της ιστοσελίδας. Αυτό συνέβη στην υπόθεση της Πάφου. Η Αστυνομία είχε εκδώσει σχετική προειδοποίηση ήδη από τον Ιούνιο (Sigmalive English, 2026).
Ο “αστυνομικός” στο τηλέφωνο
Κάποιος παρουσιάζεται ως αστυνομικός και ζητά εξόφληση ενός ανύπαρκτου προστίμου με κάρτα. Σε πρόσφατη υπόθεση στην Πάφο, 37χρονη έχασε €784 με αυτόν τον τρόπο. Στην οθόνη της δεν εμφανίστηκε αριθμός αλλά ένα ψεύτικο αναγνωριστικό. Η Αστυνομία τονίζει ότι δεν ζητά ποτέ πληρωμή ή τραπεζικά στοιχεία τηλεφωνικά (Sigmalive English, n.d.).
Το “εξώδικο” μέσω SMS
Η Αστυνομία έχει καταγράψει έξαρση μηνυμάτων που δήθεν στέλνει η ίδια. Τα μηνύματα αυτά περιέχουν σύνδεσμο για πληρωμή εξώδικου προστίμου. Στόχος είναι με τον τρόπο αυτό να κλέψουν τα στοιχεία της κάρτας (Famagusta Gazette, 2026). Η βιασύνη του “πληρώστε σήμερα για να αποφύγετε δικαστήριο” είναι το δόλωμα.
Ο “κυπριακός” αριθμός που εν τέλη δεν είναι κυπριακός
Οι δράστες μπορούν να παραποιήσουν τον αριθμό κλήσης. Η τεχνική λέγεται caller ID spoofing και μπορεί να την κάνει οποιοσδήποτε με σχετικά μικρό κόστος είτε με αγορά είτε με συνδρομή σε εφαρμογές που το πράττουν. Έτσι μια κλήση από το εξωτερικό εμφανίζεται ως κυπριακή. Για αυτό οι Αρχές συστήνουν να μην εμπιστευόμαστε έναν αριθμό μόνο επειδή φαίνεται σε εμάς οικείος (Διάλογος, n.d.). Πόσο εύκολα γίνεται αυτό το έδειξε προ τριετίας, η ηθική χάκερ Rachel Tobac, σε επίδειξη για την εκπομπή 60 Minutes του CBS. Από αποσπάσματα τηλεοπτικών εμφανίσεων έφτιαξε με τεχνητή νοημοσύνη κλώνο της φωνής μιας δημοσιογράφου της εκπομπής. Έπειτα κάλεσε μια συνεργάτιδά της, με παραποιημένο αναγνωριστικό κλήσης ώστε να φαίνεται ότι καλεί η ίδια η δημοσιογράφος. Η συνεργάτιδα δεν κατάλαβε τίποτα ύποπτο και διάβασε τον αριθμό διαβατηρίου που της ζητήθηκε. Η κλωνοποίηση της φωνής χρειάστηκε περίπου πέντε λεπτά (CBS News, 2023).
Τι κοινό έχουν όλα τα παραπάνω. Και τα τέσσερα συνδυάζουν έναν θεσμό, άτομο, φορέα, οργανισμό που εμπιστευόμαστε με μια επείγουσα προθεσμία. Το αποτέλεσμα είναι ότι σε τέτοιες περιπτώσεις πιθανόν να δράσουμε πριν σκεφτούμε. Στην Ευρώπη το phishing ήταν το “σημείο εισόδου” στο 60% των επιθέσεων που ανέλυσε ο ENISA. Έως τις αρχές του 2025, πάνω από το 80% της παγκόσμιας δραστηριότητας κοινωνικής μηχανικής αξιοποιούσε τεχνητή νοημοσύνη (ENISA, 2025). Για τον λόγο αυτό, για παράδειγμα τα ορθογραφικά λάθη δεν είναι πια αξιόπιστο σημάδι.
Το “δέμα” που περιμένει παράδοση
Ένα SMS ενημερώνει ότι ένα δέμα σας κρατείται στην αποθήκη ή δεν παραδόθηκε. Για να το παραλάβετε, πρέπει να πληρώσετε ένα μικρό ποσό μέσω συνδέσμου, όπως ένα “τελωνειακό τέλος” €2,39 (Cyprus Mail, 2023). Το μικρό ποσό είναι το δόλωμα. Ο πραγματικός στόχος είναι τα στοιχεία της κάρτας.
Τα Κυπριακά Ταχυδρομεία τονίζουν ότι δεν ζητούν ποτέ στοιχεία τραπεζικού λογαριασμού ή κάρτας με email ή SMS (Cyprus Post, n.d.a). Υπάρχει όμως μια λεπτομέρεια, τα ίδια στέλνουν και γνήσια μηνύματα με σύνδεσμο για την επιλογή παράδοσης δεμάτων (Cyprus Post, n.d.b). Για αυτό ο ασφαλής τρόπος είναι να ελέγχετε την αποστολή γράφοντας μόνοι σας τη διεύθυνση cypruspost.post, και όχι μέσα από το μήνυμα. Και πριν από όλα, να αναρωτηθείτε αν περιμένετε πράγματι κάποια αποστολή (Cyprus Mail, 2022).
Η εικόνα δημηουργήθηκε με την χρήση ΤΝ ως Κλοπή στην Binance
Το βράδυ της 29ης Οκτωβρίου ο επιτιθέμενος μετέφερε περίπου 6,36 δισ. δολάρια από πορτοφόλια κρυπτονομισμάτων της πλατφόρμας σε δέκα blockchains. Το μεγαλύτερο μέρος έφυγε σε περίπου 20 λεπτά (TRM Labs, 2026). Η αρχική έρευνα της εταιρείας δείχνει ως σημείο εισόδου τον παραβιασμένο φορητό υπολογιστή ενός μηχανικού (Axios, 2026; Έθνος, 2026). Περίπου 3 δισ. έχουν δεσμευτεί. Η διοίκηση δεσμεύτηκε να καλύψει όλες τις απώλειες των χρηστών (The Block, 2026).
Οι κάτοικοι Κύπρου με λογαριασμό στην πλατφόρμα, είδαν τις καταθέσεις και τις αναλήψεις να αναστέλλονται και τις τιμές να πέφτουν. Τα κεφάλαια σε πλατφόρμες κρυπτονομισμάτων δεν έχουν την εγγύηση μιας τραπεζικής κατάθεσης (NBC News, 2026).
Επίσης, ένα κύμα “δεύτερης απάτης” για μεγάλα περιστατικά στα νέα είναι το ιδανικό δόλωμα. Η ίδια η πλατφόρμα έχει προειδοποιήσει επανειλημμένα για ψεύτικη “υποστήριξη” σε SMS, email και εφαρμογές μηνυμάτων με τελευταία τον Σεπτέμβριο του 2026 (ThreatCluster, 2026). Όλοι οι χρήστες και τις Κύπρου δικαιολογείται να αναμένουν μηνύματα τύπου “επιβεβαιώστε τον λογαριασμό σας μετά το περιστατικό” ή “ανακτήστε τα κεφάλαιά σας”.
Αυτό, το ίδιο μάθημα, είναι για κάθε οργανισμό, γιατί αν ένας κολοσσός με προηγμένη θωράκιση παραβιάστηκε μέσω ενός λάπτοπ, ουδείς είναι αυτομάτως ασφαλής. Η υπάλληλος του λογιστικού στην Πάφο και ο μηχανικός της Binance βρέθηκαν, σε εντελώς διαφορετική κλίμακα, στην ίδια θέση που είναι και στην πρώτη γραμμή άμυνας.
Πώς προστατεύουμε τον εαυτό μας
Η Αστυνομία, η Αρχή Ψηφιακής Ασφάλειας (ΑΨΑ) και ο Σύνδεσμος Τραπεζών συνεργάζονται στην εκστρατεία ΑΣΠIS (ΑΣΦΑΛΕΙΑ ΠΛΗΡΟΦΟΡΙΩΝ και INFORMATION SECURITY) για τις ηλεκτρονικές απάτες (ACB, n.d.). Οι οδηγίες τους συνοψίζονται σε λίγους απλούς κανόνες.
Πριν να απαντήσετε
- Καμία τράπεζα ή κρατική υπηρεσία δε ζητά κωδικούς πρόσβασης ή τραπεζικά στοιχεία με email, SMS ή τηλέφωνο (Typos, 2026).
- Η βιασύνη είναι σήμα κινδύνου. Εάν δείτε για παράδειγμα φράσεις, “Σε 24 ώρες”, “αλλιώς θα συλληφθείτε”, “τελευταία ειδοποίηση” ή αντίστοιχη φρασεολογία σταματήστε και ξανασκεφτείτε το.
- Μην πατάτε σύνδεσμο, αλλά να ανοίξτε μόνοι σας την εφαρμογή ή την ιστοσελίδα της τράπεζας ή της υπηρεσίας. Εάν νομίζεται ότι μπροστά σας έχετε έναν ύποπτο σύνδεσμο, το δωρεάν εργαλείο CheckMyLink της ΑΨΑ ελέγχει αν είναι ασφαλής και επιτρέπει αναφορά κακόβουλων σελίδων (ΑΨΑ/CSIRT-CY, n.d.).
- Κλείστε την κλήση και καλέστε πίσω εσείς. Αν κάποιος λέει ότι είναι από την τράπεζα ή την Αστυνομία, καλέστε τον επίσημο αριθμό του φορέα. Μη χρησιμοποιείτε αριθμό που σας έδωσε ο ίδιος.
- Ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων (2FA – Two Factor Authentication) και χρησιμοποιείτε διαφορετικό κωδικό σε κάθε λογαριασμό (Typos, 2026).
Για μικρές επιχειρήσεις
- Ορίστε κανόνα ότι καμία αλλαγή τραπεζικών στοιχείων ή πληρωμή δε γίνεται μόνο με email. Να χρειάζεται και η επιβεβαίωση από δεύτερο κανάλι, όπως η επίσημη ιστοσελίδα, τηλεφωνική γραμμή και εφαρμογή της τράπεζας.
- Κάντε σύντομες και συχνές περιοδικές ασκήσεις και σε υπαλλήλους και στα στελέχη, αναγνώρισης phishing. Ο ENISA τις θεωρεί απαραίτητες για τις ΜμΕ (Digital SME Alliance, 2025).
- Μη συνδέετε προσωπικές εφαρμογές και υπηρεσιακούς λογαριασμούς στην ίδια συσκευή, όπου αυτό είναι εφικτό.
Αν ήδη δώσατε στοιχεία
- Καλέστε αμέσως την τράπεζά σας και ζητήστε να μπλοκάρει την κάρτα ή τον λογαριασμό σας. Οι πρώτες ώρες είναι πάρα πολύ σημαντικές.
- Καταγγείλετε το στην Αστυνομία. Κρατήστε τον αριθμό κλήσης, την ώρα, τα μηνύματα και τους συνδέσμους (Διάλογος, n.d.).
- Αλλάξτε κωδικούς σε όσους λογαριασμούς χρησιμοποιούσαν τον ίδιο κωδικό. Χρησιμοποιήστε διαφορετικό κωδικό για κάθε λογαριασμό, σε όλους τους λογαριασμούς σας με τη χρήση εφαρμογής password manager.
- Προσοχή σε όσους διαφημίζονται ως “ειδικοί ανάκτησης”. Απορρίψτε όσους υπόσχονται να επιστρέψουν τα χρήματα έναντι αμοιβής. Συνήθως είναι η δεύτερη πράξη της ίδιας απάτης.
Συμπεράσματα
Αν κάτι κρατάμε από όλες τις περιπτώσεις που αναλύθηκαν είναι ότι οι απατεώνες δε χρειάζεται να ξεπεράσουν τα συστήματα ασφαλείας των τραπεζών, των οργανισμών και των ΜμΕ. Αρκεί να πείσουν έναν άνθρωπο. Αυτό δείχνουν τα €784 που κλάπηκαν από την ψεύτικη κλήση, τα €6.000 που κλάπηκαν από ένα ψεύτικο email μέχρι και στα δισεκατομμύρια της Binance. Η πιο αποτελεσματική άμυνα είναι η συνήθεια του νασταματώ, να ελέγχω από άλλο κανάλι και μετά να ενεργώ ακόμη και υπό την πίεση του χρόνου.
Ερωτήματα προς σκέψη:
- Αν αύριο λάβετε SMS για ανύπαρκτο πρόστιμο, ξέρετε πού θα το ελέγξετε επίσημα;
- Οι γονείς και οι παππούδες σας ξέρουν ότι ο αριθμός στην οθόνη μπορεί να είναι ψεύτικος;
- Στη δουλειά σας, μία μόνο παραβιασμένη συσκευή θα έφτανε για να γίνει μια πληρωμή προς λάθος λογαριασμό;
Για ποιο λεπτομερή σας ενημέρωση και αναφορά περιστατικών, επισκεφτείτε την ιστοσελίδα της Εθνικής Κοινότητας Κυβερνοασφάλειας (ncc.cy), να καλέσετε τη γραμμή βοήθειας στο 1447, να χρησιμοποιείτε το εργαλείο CheckMyLink της ΑΨΑ και επικοινωνείτε για αναφορά περιστατικών στην Υποδιεύθυνση Ηλεκτρονικού Εγκλήματος της Αστυνομίας.
Πηγές
- ACB (n.d.) Κοινή ενημερωτική εκστρατεία από την Αρχή Ψηφιακής Ασφάλειας, την Κεντρική Τράπεζα, την Αστυνομία Κύπρου και τον Σύνδεσμο Τραπεζών για τις ηλεκτρονικές απάτες. Διαθέσιμο: https://acb.com.cy/koini-enimerotiki-ekstrateia-apo-tin-arxi-psifiakis-asfaleias-tin-kentriki-trapeza-tin-astunomia-kuprou-kai-ton-sundesmo-trapezon-gia-tis-ilektronikes-apates/
- Axios (2026) Binance halts trading after biggest-ever crypto hack, 29 Οκτωβρίου. Διαθέσιμο: https://www.axios.com/2026/10/29/binance-cyberattack-crypto-heist
- CBS News (2023) Ethical hacker scams 60 Minutes staffer to show how easy digital theft is, 21 Μαΐου. Διαθέσιμο: https://cbsnews.com/news/how-digital-theft-targets-people-from-millennials-to-seniors-60-minutes-2023-05-21
- Cyprus Mail (2022) Scam warnings issued by tax department and postal service, 21 Ιανουαρίου. Διαθέσιμο: https://cyprus-mail.com/2022/01/21/scam-warnings-issued-by-tax-department-and-postal-service
- Cyprus Mail (2023) Postal service warns of new SMS scam, 21 Αυγούστου. Διαθέσιμο: https://cyprus-mail.com/2023/08/21/postal-service-warns-of-new-sms-scam
- Cyprus Mail (2026) Accountant’s employee loses €6,000 in online scam, 30 Οκτωβρίου. Διαθέσιμο: https://cyprus-mail.com/2026/10/30/accountants-employee-loses-e6000-in-online-scam
- Cyprus Post (n.d.a) Scam Facebook posts. Διαθέσιμο: https://www.cypruspost.post/en/news/απάτη-στο-facebook
- Cyprus Post (n.d.b) Spam Alert. Διαθέσιμο: https://www.cypruspost.post/en/news/spam-alert
- Digital SME Alliance (2025) ENISA Cybersecurity Threat Landscape Report 2025: Key takeaways for SMEs. Διαθέσιμο: https://www.digitalsme.eu/?p=148145
- ENISA (2025) ENISA Threat Landscape 2025. Αθήνα: Οργανισμός της ΕΕ για την Κυβερνοασφάλεια. Σύνοψη διαθέσιμη: https://www.infosecurity-magazine.com/news/phishing-dominates-euwide/
- Famagusta Gazette (2026) Cyprus police warn of surge in phishing texts impersonating force. Διαθέσιμο: https://famagusta-gazette.com/cyprus-police-warn-of-surge-in-phishing-texts-impersonating-force/
- FX News Group (2023) CySEC deletes Binance Cyprus from Register of Crypto Asset Service Providers. Διαθέσιμο: https://fxnewsgroup.com/forex-news/cryptocurrency/cysec-deletes-binance-cyprus-from-register-of-crypto-asset-service-providers/
- InBusinessNews (2026) Στα €3,7 εκατ. η αξία των περιστατικών απάτης στις πληρωμές το β’ εξάμηνο του 2025. Διαθέσιμο: https://inbusinessnews.reporter.com.cy/article/473928/sta-3-7-ekat-i-axia-ton-peristatikon-apatis-stis-pliromes-to-b-examino-toy-2025-diadiktyakes-oi-perissoteres-apates-me-kartes
- NBC News (2026) Binance targeted in $6.3 billion crypto heist, the largest ever, 29 Οκτωβρίου. Διαθέσιμο: https://www.nbcnews.com/business/markets/binance-hack-tether-circle-stablecoins-rcna606445
- Sigmalive English (2026) Police alert over fake bank emails, 26 Ιουνίου. Διαθέσιμο: https://en.sigmalive.com/police-alert-over-fake-bank-emails/
- Sigmalive English (n.d.) Cyprus police phone scam costs woman €784. Διαθέσιμο: https://en.sigmalive.com/new-cyprus-police-phone-scam-cost-woman-e784/
- The Block (2026) Bitcoin slides below $77,000, BNB drops amid Binance hack, 29 Οκτωβρίου. Διαθέσιμο: https://www.theblock.co/news/markets/2026-10-29-bitcoin-slides-below-77000-binance-hack-432183
- ThreatCluster (2026) Binance Warns Users of Increased Phishing Text Scams, 3 Σεπτεμβρίου. Διαθέσιμο: https://threatcluster.io/cluster/binance-warns-users-of-increased-phishing-text-scams-0c87a380
- TRM Labs (2026) North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History. Διαθέσιμο: https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history
- Typos (2026) Πάνω από €10,3 εκ. απώλειες από διαδικτυακές απάτες το 2025, 27 Ιουλίου. Διαθέσιμο: https://typos.com.cy/koinonia/pano-apo-e103-ek-apoleies-apo-diadiktyakes-apates-to-2025/
- ΑΨΑ/CSIRT-CY (n.d.) CheckMyLink: Ελέγξτε έναν ιστότοπο αν είναι απάτη. Διαθέσιμο: https://twitter.com/NationalCsirtCy/status/1863131417967735227
- Διάλογος (n.d.) Προσοχή στις άγνωστες κλήσεις: Μην σηκώσετε το τηλέφωνο. Διαθέσιμο: https://dialogos.com.cy/prosochi-stis-agnostes-kliseis-min-sikosete-to-tilefono-prokeitai-gia-apati
- Έθνος (2026) Ιστορικό χτύπημα στη Binance: Κυβερνοεπίθεση-μαμούθ 6,3 δισ. δολαρίων, 30 Οκτωβρίου. Διαθέσιμο: https://www.ethnos.gr/World/article/426420/istorikoxtyphmasthbinancekybernoepitheshmamoyth63disdolarionsygklonizeithnagorakryptonomismaton
- Ταχυδρόμος (2026) «Πάτησε» σε email για επικαιροποίηση στοιχείων και έχασε €6.000, νέα ηλεκτρονική απάτη στην Πάφο, 30 Οκτωβρίου. Διαθέσιμο: https://www.taxidromos24.com/2026/10/30/πάτησε-σε-email-για-επικαιροποίηση-στοι/