
Δες περισσότερα άρθρα του philenews όταν αναζητάς ειδήσεις στην Google
Add philenews.com on Google
Πόσο ευάλωτη είναι η καθημερινότητά μας απέναντι στην ολοένα αυξανόμενη απειλή των κυβερνοεπιθέσεων; Τα πρόσφατα περιστατικά στην Ευρώπη, όπου χάκερ κατάφεραν να παρέμβουν εξ αποστάσεως σε ψυκτικά συστήματα υπεραγορών, αποτελούν απλώς και μόνο μια ένδειξη για την επίδραση που μπορεί να έχει μια κακόβουλη ψηφιακή ενέργεια σε πράγματα που ως πολίτες εδώ και πολλές δεκαετίες θεωρούμε δεδομένα.
Οι κυβερνοεπιθέσεις δεν περιορίζονται πλέον στην υποκλοπή προσωπικών δεδομένων, στις ηλεκτρονικές απάτες ή στην παραβίαση πληροφοριακών συστημάτων, αλλά μπορούν να επηρεάσουν άμεσα βασικές υποδομές και υπηρεσίες οι οποίες έχουν εξελιχθεί με την πάροδο του χρόνου σε βασικές ανάγκες για τον σύγχρονο άνθρωπο.
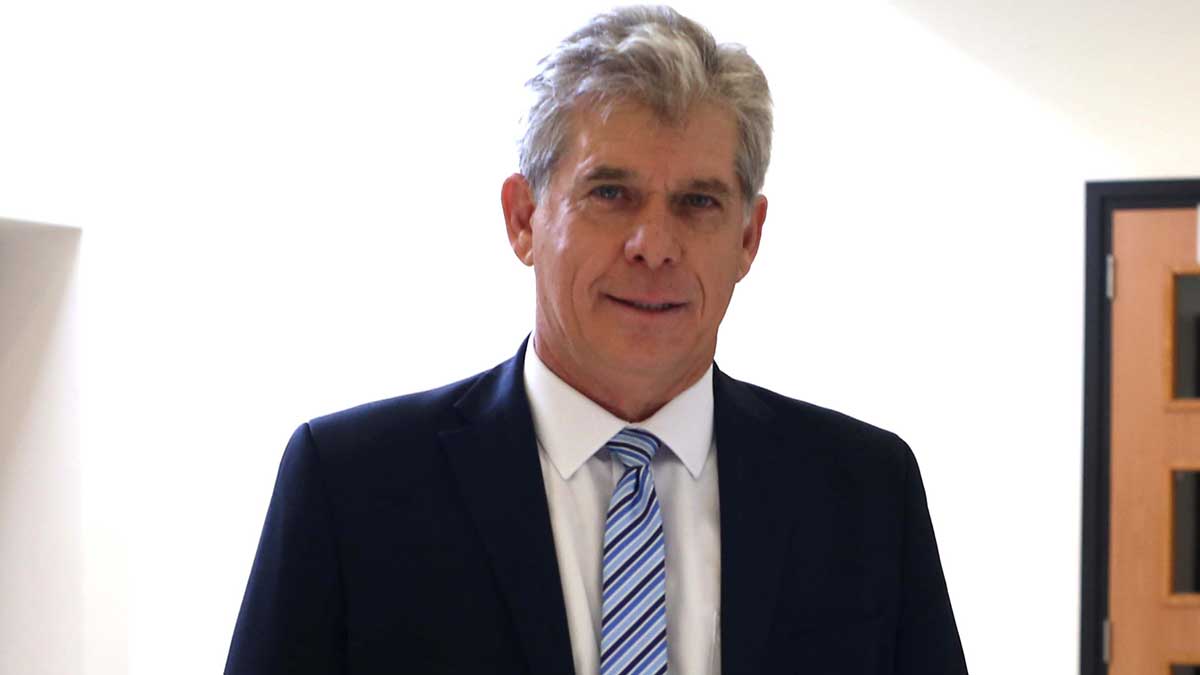
Ο «Φ της Κυριακής» φιλοξενεί σήμερα δηλώσεις από τον διευθυντή του Υφυπουργείου Έρευνας, Καινοτομίας και Ψηφιακής Πολιτικής, Μάριο Τζιαπούρα, και τον Επίτροπο Επικοινωνιών, Μάριο Πιερή. Ο πρώτος είναι ο υπεύθυνος σε τεχνοκρατικό επίπεδο για τα ζητήματα κυβερνοασφάλειας στην Κυπριακή Δημοκρατία, ενώ ο δεύτερος είναι αρμόδιος για την εποπτεία και τον έλεγχο, μέσω της Αρχής Ψηφιακής Ασφάλειας.
Η αρχή έγινε στη Γαλλία
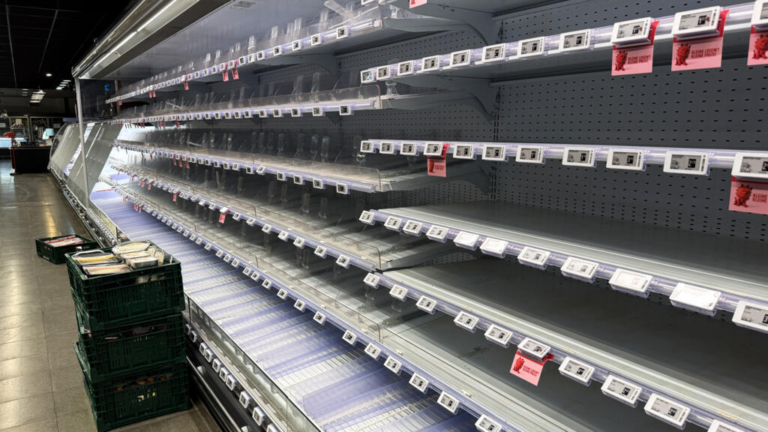
Η αρχή με τις επιθέσεις σε ψυκτικά συστήματα υπεραγορών έγινε στις 12 Οκτωβρίου, όταν σημειώθηκε συντονισμένη κυβερνοεπίθεση σε περίπου 700 καταστήματα υπεραγορών στη Γαλλία. Με απλά λόγια, οι επιτιθέμενοι απέκτησαν πρόσβαση σε συστήματα ελέγχου ψύξης και ενεργοποίησαν εξ αποστάσεως τη λειτουργία απόψυξης κατά τη διάρκεια της νύχτας.
Το περιστατικό είχε ως αποτέλεσμα την υπερθέρμανση ψυγείων και καταψυκτών, σημαντικές απώλειες τροφίμων και, σε ορισμένες περιπτώσεις, την εκδήλωση πυρκαγιών. Μετά την επίθεση, εργαζόμενοι σε σούπερ μάρκετ αναγκάστηκαν να απομακρύνουν μεγάλες ποσότητες αλλοιωμένων τροφίμων, μεταξύ των οποίων κρέας και παγωτά που είχαν λιώσει, μεταφέροντάς τα σε τεράστιους κάδους απορριμμάτων.
Η εταιρεία που βρίσκεται πίσω από πολλές από τις ψυκτικές μονάδες που επηρεάστηκαν ανέφερε ότι αρκετές ήταν παλαιάς τεχνολογίας ή λειτουργούσαν με ξεπερασμένο λογισμικό, γεγονός που ενδεχομένως διευκόλυνε την πρόσβαση των χάκερ στα συστήματα. Το οικονομικό κόστος της επίθεσης εκτιμάται ότι θα μπορούσε να φτάσει σε δεκάδες εκατομμύρια ευρώ σε εθνικό επίπεδο, σύμφωνα με Γάλλο ιδιοκτήτη σούπερ μάρκετ.
Το κύμα στην Ευρώπη
Στις 2 Νοεμβρίου 2026 καταγράφηκε νέο κύμα παρόμοιων περιστατικών σε τουλάχιστον εννέα ευρωπαϊκές χώρες. Πρόκειται για το Βέλγιο, τη Σουηδία, την Ολλανδία, την Εσθονία, την Ιρλανδία, τη Φινλανδία, το Λουξεμβούργο, την Πορτογαλία και την Ιταλία.
Στο στόχαστρο βρέθηκαν ακόμη και ψυγεία που χρησιμοποιούνται από γαλλικές τράπεζες αίματος, με αποτέλεσμα οι εργαζόμενοι να αναγκαστούν να μεταφέρουν μέρος των αποθεμάτων αίματος σε άλλες μονάδες ψυχρής αποθήκευσης. Στη Σουηδία, υπεύθυνη καταστήματος στη Στοκχόλμη ανέφερε στο Reuters ότι οι καταψύκτες έφθασαν τους 50 βαθμούς Κελσίου, με αποτέλεσμα την καταστροφή των προϊόντων.
Προειδοποίηση ΑΨΑ στην Κύπρο
Η Αρχή Ψηφιακής Ασφάλειας στις 7 Νοεμβρίου εξέδωσε ανακοίνωση με την οποία προειδοποιεί όλες τις εταιρείες στην Κύπρο να λάβουν προληπτικά μέτρα με αφορμή την εξελισσόμενη εκστρατεία κυβερνοεπιθέσεων που στοχεύει συστήματα Επιχειρησιακής Τεχνολογίας και Βιομηχανικού Ελέγχου (OT/ICS) σε κράτη μέλη της Ευρωπαϊκής Ένωσης.
Σε σχέση με τις επιθέσεις στην Ευρώπη, η ΑΨΑ επισήμανε ότι φαίνεται να έτυχαν εκμετάλλευσης νόμιμες λειτουργίες των συστημάτων ελέγχου, τα οποία ήταν προσβάσιμα από το διαδίκτυο και σε αρκετές περιπτώσεις προστατεύονταν με προκαθορισμένα ή αδύναμα διαπιστευτήρια πρόσβασης.
Δεδομένου ότι αντίστοιχες υποδομές αυτοματισμού, τηλεμετρίας και ελέγχου (SCADA, BMS, PLC) χρησιμοποιούνται και στη χώρα μας, η Αρχή Ψηφιακής Ασφάλειας κάλεσε «όλες τις βασικές και σημαντικές οντότητες» να προχωρήσουν άμεσα σε έλεγχο των συστημάτων τους και στην εφαρμογή των απαραίτητων μέτρων θωράκισης.
Ειδικότερα, τα βασικά προληπτικά μέτρα που κάλεσε η ΑΨΑ τις επιχειρήσεις να λάβουν είναι:
– Περιορισμό της απομακρυσμένης πρόσβασης (μόνο μέσω VPN και με MFA)
– Αλλαγή προεπιλεγμένων ή αδύναμων κωδικών
– Ενημέρωση λογισμικού και firmware των συστημάτων
– Διαχωρισμό των δικτύων IT και OT
– Συνεχής παρακολούθηση της λειτουργίας και των θερμοκρασιών, έχοντας σχέδιο αντιμετώπισης
Η ΑΨΑ διαβεβαίωσε ότι παρακολουθεί στενά τις εξελίξεις και είναι σε επικοινωνία με τις αρμόδιες εθνικές και ευρωπαϊκές αρχές για την αξιολόγηση της απειλής, την ανταλλαγή πληροφοριών και την ενίσχυση της προστασίας των υποδομών και των επιχειρήσεων της χώρας.
Ο Επίτροπος Επικοινωνιών υπογράμμισε ότι η προστασία των κρίσιμων ψηφιακών και βιομηχανικών υποδομών αποτελεί συλλογική ευθύνη και βασικό πυλώνα της κυβερνοανθεκτικότητας της χώρας.
Διευκρινίστηκε πάντως πως η προειδοποίηση είναι προληπτικού χαρακτήρα και δεν συνιστά επιβεβαίωση αντίστοιχου περιστατικού στην Κυπριακή Δημοκρατία.
Βλέπουν Ιράν οι Γάλλοι
Στις 9 Νοεμβρίου οι γαλλικές αρχές απέδωσαν την επίθεση του Οκτωβρίου στη μονάδα κυβερνοεπιχειρήσεων Shahid Kaveh, την οποία συνδέουν με τους Φρουρούς της Επανάστασης του Ιράν.
Οι γαλλικές υπηρεσίες πληροφοριών και κυβερνοασφάλειας υποστηρίζουν ότι εντόπισαν κοινά στοιχεία μεταξύ της ψηφιακής υποδομής που χρησιμοποιήθηκε στις επιθέσεις και προηγούμενων επιχειρήσεων της συγκεκριμένης ομάδας. Μεταξύ των ευρημάτων περιλαμβάνονται η χρήση συγκεκριμένων εργαλείων εντοπισμού βιομηχανικών συστημάτων, αναφορές σε διαδικτυακά δίκτυα που συνδέονται με την ομάδα και ίχνη της περσικής γλώσσας.
Ιδιαίτερη ανησυχία προκαλεί το γεγονός ότι, σύμφωνα με την ίδια έκθεση, η κυβερνοεπίθεση δεν περιορίστηκε στα συστήματα ψύξης υπεραγορών και επιχειρήσεων τροφίμων, αλλά περιλάμβανε και τη στοχοποίηση εξοπλισμού μικρών υδροηλεκτρικών εγκαταστάσεων στη Γαλλία.
Η γαλλική κυβέρνηση χαρακτήρισε την επίθεση πρωτοφανή ως προς την κλίμακα και την επιθετικότητά της, ενώ ανακοίνωσε ότι θα επιδιώξει την επιβολή νέων ευρωπαϊκών κυρώσεων κατά ιρανικών προσώπων και οργανισμών. H επίσημη απόδοση ευθύνης αφορά τις επιθέσεις του Οκτωβρίου στη Γαλλία, καθώς δεν έχει επιβεβαιωθεί ότι η ίδια ομάδα βρισκόταν και πίσω από τα μεταγενέστερα περιστατικά σε άλλες ευρωπαϊκές χώρες.
Νέες κατευθυντήριες Κομισιόν για τις πρώτες 72 ώρες κρίσης
Στις αρχές αυτού του μήνα η Ευρωπαϊκή Επιτροπή προώθησε νέες κατευθυντήριες γραμμές για την ενίσχυση της ετοιμότητας του πληθυσμού σε έκτακτη ανάγκη και περιόδους κρίσεων. Ανάμεσα στις περιστατικά για τα οποία γίνεται λόγος είναι και οι κυβερνοεπιθέσεις, οι οποίες στη σημερινή τους μορφή μπορεί να επηρεάσουν ακόμα και τις βασικές ανάγκες επιβίωσης ενός ανθρώπου τον 21ο αιώνα.
Οι νέες οδηγίες αποτελούν συνέχεια της Στρατηγικής της ΕΕ για την Ένωση Ετοιμότητας, η οποία εγκρίθηκε τον Μάρτιο του 2025, με στόχο την ενίσχυση της ευρωπαϊκής ανθεκτικότητας απέναντι σε φυσικές καταστροφές, γεωπολιτικές κρίσεις, υβριδικές απειλές και κυβερνοεπιθέσεις.
Ιδιαίτερη έμφαση δίνεται στη δημιουργία ενός σακιδίου έκτακτης ανάγκης, το οποίο θα περιλαμβάνει βασικά εφόδια για την κάλυψη των αναγκών των πολιτών κατά τις πρώτες τρεις ημέρες μιας κρίσης. Η συγκεκριμένη σύσταση αποκτά ιδιαίτερη σημασία υπό το πρίσμα των σύγχρονων κυβερνοαπειλών, καθώς ενδεχόμενη επίθεση μεγάλης κλίμακας θα μπορούσε να προκαλέσει διακοπές στην ηλεκτροδότηση, στην υδροδότηση, στις τηλεπικοινωνίες ή σε άλλες βασικές υπηρεσίες.
Τι πρέπει να περιλαμβάνει το κιτ 72 ωρών
Η Κομισιόν δεν επιβάλλει έναν ενιαίο, υποχρεωτικό κατάλογο αντικειμένων. Προτείνει ωστόσο μια πρακτική λίστα η οποία περιλαμβάνει:
- Πόσιμο νερό και τρόφιμα μακράς διάρκειας που δεν χρειάζονται ψυγείο ή μεγείρεμα
- Φάρμακα καθημερινή χρήσης και κουτί πρώτων βοηθειών
- Φακός, εφεδρικές μπαταρίες και φορητό ραδιόφωνο με μπαταρίες
- Κινητό τηλέφωνο, φορτιστής και φορτισμένο power bank
- Μικρό ποσό μετρητών για την περίπτωση αδυναμίας ηλεκτρονικών πληρωμών
- Αντίγραφα ταυτότητας, διαβατηρίου και σημαντικών εγγράφων σε αδιάβροχη θήκη
- Είδη προσωπικής υγιεινής όπως αντισηπτικό, χαρτομάντηλα και υγρά μαντηλάκια
- Αλλαγή ρούχων, ζεστό ένδυμα και κουβέρτα επιβίωσης
- Σφυρίχτρα, πολυεργαλείο και εφεδρικά κλειδιά
- Ειδικά είδη για βρέφη, ηλικιωμένους, άτομα με αναπηρία ή κατοικίδια, ανάλογα με τις ανάγκες του καθενός
Μάριος Πιερή: Όταν η κυβερνοεπίθεση φτάνει στο ράφι του σούπερ μάρκετ
«Τις τελευταίες εβδομάδες η Ευρώπη έζησε ένα πρωτοφανές φαινόμενο. Τον Οκτώβριο, άγνωστοι απέκτησαν πρόσβαση στα συστήματα ελέγχου ψύξης εκατοντάδων γαλλικών υπεραγορών και, μέσα στη νύχτα, ανέβασαν τη θερμοκρασία σε ψυγεία και καταψύκτες. Αποτέλεσμα ήταν τόνοι κατεστραμμένων τροφίμων και, σε ορισμένα καταστήματα, πυρκαγιές. Στις 2 Νοεμβρίου ακολούθησε δεύτερο κύμα, που έπληξε υπεραγορές σε πάνω από δέκα ακόμη ευρωπαϊκές χώρες. Το θετικό είναι ότι μέχρι στιγμής δεν έχει αναφερθεί σχετικό περιστατικό στην Κύπρο. Η Αρχή Ψηφιακής Ασφάλειας παρακολουθεί στενά την εξέλιξη της κατάστασης, σε συνεχή επαφή με τους Ευρωπαίους εταίρους της, και βρίσκεται σε ετοιμότητα να ανταποκριθεί άμεσα, αν χρειαστεί.
Είμαστε σήμερα πιο έτοιμοι από ποτέ. Με την εφαρμογή της Ευρωπαϊκής Οδηγίας NIS2 για μέτρα κυβερνοασφάλειας στην Κύπρο, οι κρίσιμες οντότητες υπό εποπτεία αυξήθηκαν από περίπου 70 σε περίπου 500. Μέσω των ευρωπαϊκών δικτύων συνεργασίας, λαμβάνουμε επίσης έγκαιρη πληροφόρηση για απειλές που εντοπίζονται αλλού, συχνά πριν φτάσουν σε εμάς. Η ετοιμότητα όμως δεν είναι μόνο υπόθεση του κράτους.
Τα περιστατικά αυτά μας διδάσκουν δύο πράγματα. Πρώτον, η κυβερνοασφάλεια δεν αφορά πλέον μόνο δεδομένα, αλλά και τον φυσικό κόσμο: τα τρόφιμα που αγοράζουμε, τη δημόσια υγεία, την ασφάλεια των εγκαταστάσεων. Δεύτερον, οι επιθέσεις δεν απαιτούσαν προηγμένες τεχνικές. Οι επιτιθέμενοι εκμεταλλεύτηκαν συστήματα εκτεθειμένα στο δημόσιο διαδίκτυο, πολλά με προκαθορισμένους ή αδύναμους κωδικούς. Τέτοια φαινόμενα θα τα βλέπουμε όλο και συχνότερα, και τονίζω ότι δεν χρειάστηκαν πολύ εξειδικευμένες επιθέσεις. Απλά τα συστήματα ήταν ευάλωτα. Αν και τα συστήματα θα μπορούσαν να θωρακιστούν σχετικά εύκολα, αυτό, προφανώς, δεν έγινε.
Η σύνδεση των συσκευών στο διαδίκτυο δεν είναι από μόνη της πρόβλημα. Πρόβλημα είναι η σύνδεση χωρίς έλεγχο και χωρίς τα απαραίτητα μέτρα ασφάλειας. Καλώ λοιπόν όσους λειτουργούν τέτοια συστήματα, και όχι μόνο τις υπεραγορές, να λάβουν άμεσα τα εξής μέτρα:
>να μην αφήνουν συστήματα ελέγχου εκτεθειμένα στο δημόσιο διαδίκτυο, και να επιτρέπουν απομακρυσμένη πρόσβαση μόνο μέσω ασφαλούς σύνδεσης, με ελεγχόμενο τρόπο,
>να αλλάξουν όλους τους προκαθορισμένους κωδικούς, να εφαρμόσουν έλεγχο ταυτότητας πολλαπλών παραγόντων και να εγκαταστήσουν τις ενημερώσεις ασφαλείας, όπου υπάρχουν,
>να διαχωρίσουν τα δίκτυα πληροφορικής (IT) από τα δίκτυα συσκευών (Operational Technology / Internet of Things),
>να ζητήσουν από τους προμηθευτές και τους συντηρητές τους, επιβεβαίωση των μέτρων ασφαλείας που εφαρμόζουν,
>να λαμβάνουν ειδοποιήσεις για μη εξουσιοδοτημένες αλλαγές, και να έχουν τη δυνατότητα χειροκίνητου ελέγχου και σχεδίου αντιμετώπισης περιστατικών.
Τέλος, να αναφέρω ότι η ασφάλεια είναι κοινή ευθύνη όλων μας. Η Αρχή καθοδηγεί και εποπτεύει, αλλά η πρώτη γραμμή άμυνας είναι ο κάθε οργανισμός. Όποιος εντοπίσει ύποπτη δραστηριότητα, μπορεί να την αναφέρει άμεσα στο CSIRT-CY στο τηλέφωνο 1490, για να λάβει σχετική καθοδήγηση. Η έγκαιρη ενημέρωση μπορεί να προλάβει τη ζημιά.»
Μάριος Τζιαπούρας: Ζήτημα εθνικής ασφάλειας η κυβερνοασφάλεια
«Οι πρόσφατες κυβερνοεπιθέσεις σε συστήματα ψύξης υπεραγορών σε ευρωπαϊκές χώρες αναδεικνύουν πόσο άμεσα μια ψηφιακή απειλή μπορεί να επηρεάσει τη λειτουργία της αγοράς, την καθημερινότητα των πολιτών και ευρύτερα την οικονομία.
Όσο περισσότερες συσκευές και υποδομές διασυνδέονται, τόσο αυξάνονται τα σημεία έκθεσης σε κακόβουλες ενέργειες. Παράλληλα, οι επιθέσεις γίνονται συχνότερες και πιο εξελιγμένες, ενώ η τεχνητή νοημοσύνη διευρύνει την πρόσβαση σε προηγμένα εργαλεία, ενισχύοντας τις δυνατότητες των επιτιθέμενων. Απέναντι σε αυτή την πραγματικότητα, η Ευρωπαϊκή Ένωση διαμορφώνει ένα ολοκληρωμένο πλαίσιο κυβερνοασφάλειας, μέσα από πρωτοβουλίες όπως το Cybersecurity Act, η Οδηγία NIS2, το Cyber Resilience Act και το Cyber Solidarity Act, ενισχύοντας την προστασία των κρίσιμων υποδομών, των επιχειρήσεων και των ψηφιακών προϊόντων και υπηρεσιών. Η Κύπρος έχει ήδη εναρμονίσει το εθνικό της πλαίσιο με την Οδηγία NIS2, ενισχύοντας τις απαιτήσεις κυβερνοασφάλειας σε περισσότερους τομείς της οικονομίας, περιλαμβανομένης της εφοδιαστικής αλυσίδας τροφίμων.
Για την Κυβέρνηση, η κυβερνοασφάλεια αποτελεί ζήτημα εθνικής ασφάλειας, οικονομικής ανθεκτικότητας και προστασίας του πολίτη. Η ψηφιακή πρόοδος προϋποθέτει εμπιστοσύνη και αξιόπιστες υπηρεσίες. Γι’ αυτό επενδύουμε σε μια ολοκληρωμένη προσέγγιση, από την πρόληψη και τον έγκαιρο εντοπισμό μέχρι την αποτελεσματική διαχείριση και την ταχεία αποκατάσταση. Κεντρικός στόχος είναι η συνέχεια βασικών υπηρεσιών, ακόμη και όταν εκδηλώνεται επίθεση.
Η δέσμευση αυτή αποτυπώνεται ξεκάθαρα και στον κρατικό προϋπολογισμό της παρούσας διακυβέρνησης όπου, για πρώτη φορά, και για τρίτη συνεχή χρονιά προβλέπεται διακριτή χρηματοδότηση περί των €10 εκατ. ετησίως για την κυβερνοασφάλεια.
Ιδιαίτερο βάρος δίνουμε στην προστασία κρίσιμων υποδομών και υπηρεσιών, στις ασκήσεις ετοιμότητας και στη συνεργασία των αρμόδιων αρχών με τους φορείς λειτουργίας και τους ευρωπαϊκούς μας εταίρους. Η Κυβέρνηση έχει την ευθύνη της συνολικής στρατηγικής, του συντονισμού και της διαμόρφωσης των πολιτικών για την ενίσχυση της κυβερνοασφάλειας της χώρας. Στο πλαίσιο αυτό, το Εθνικό CSIRT της Αρχής Ψηφιακής Ασφάλειας, το οποίο λειτουργεί σε εικοσιτετράωρη βάση, αποτελεί βασικό επιχειρησιακό μηχανισμό για την έγκαιρη ανίχνευση και την αντιμετώπιση κυβερνοπεριστατικών.
Αντίστοιχα, κάθε επιχείρηση οφείλει να εντάσσει την ασφάλεια του συνδεδεμένου εξοπλισμού στον επιχειρησιακό της σχεδιασμό, ως ευθύνη της διοίκησης, όπως την ασφάλεια των εγκαταστάσεων και των προϊόντων της.
Η κυβερνοανθεκτικότητα απαιτεί συνεχή προσαρμογή. Κανένα κράτος και καμία επιχείρηση δεν μπορεί να θεωρεί ότι έχει απόλυτη προστασία. Ευθύνη μας είναι να ενισχύουμε διαρκώς την προετοιμασία μας, με σχέδιο, επενδύσεις και συνεργασία, ώστε να περιορίζουμε τις επιπτώσεις κάθε περιστατικού στους πολίτες και στην οικονομία.»