
Δες περισσότερα άρθρα του philenews όταν αναζητάς ειδήσεις στην Google
Add philenews.com on Google
Νέες υποθέσεις διαδικτυακής απάτης, με επιτήδειους να χρησιμοποιούν το όνομα του ΓεΣΥ για να αποσπούν χρήματα από τραπεζικούς λογαριασμούς πολιτών, διερευνά η Αστυνομία Κύπρου.
Με κατεπείγουσα κοινή ανακοίνωσή τους, ο Οργανισμός Ασφάλισης Υγείας (ΟΑΥ) και η Αστυνομία προειδοποιούν ότι συνεχίζεται η αποστολή κακόβουλων γραπτών μηνυμάτων σε κινητά τηλέφωνα, τα οποία εμφανίζονται ως επίσημη επικοινωνία του ΓεΣΥ.
Οι δράστες χρησιμοποιούν την ονομασία GESY ή άλλες ονομασίες που παραπέμπουν σε φορείς παροχής υπηρεσιών υγείας, επιχειρώντας να παραπλανήσουν τους παραλήπτες και να τους οδηγήσουν σε συνδέσμους μέσω των οποίων επιδιώκεται η απόσπαση χρημάτων.
Η νέα προειδοποίηση εκδόθηκε με αφορμή συγκεκριμένες υποθέσεις που βρίσκονται υπό αστυνομική διερεύνηση και αφορούν κλοπή χρηματικών ποσών.
Εμφανίζονται ακόμη και μαζί με πραγματικά μηνύματα του ΓεΣΥ
Ιδιαίτερη ανησυχία προκαλεί ο τρόπος με τον οποίο εμφανίζονται ορισμένα από τα παραπλανητικά μηνύματα στα κινητά τηλέφωνα.
Σύμφωνα με την κοινή ανακοίνωση, τα κακόβουλα SMS ενδέχεται να εμφανίζονται κάτω από νόμιμα μηνύματα που έχουν ήδη αποσταλεί από το ΓεΣΥ.
Αυτό σημαίνει ότι ο παραλήπτης μπορεί να δει το ύποπτο μήνυμα στην ίδια αλληλουχία με προηγούμενες πραγματικές ενημερώσεις του Συστήματος, γεγονός που καθιστά δυσκολότερη την αναγνώριση της απάτης.
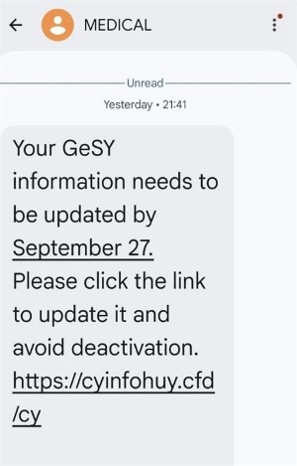
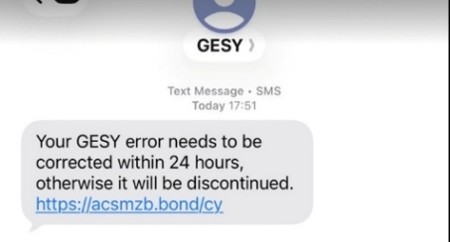
Στα παραδείγματα που δημοσιοποίησαν οι δύο φορείς περιλαμβάνονται μηνύματα στην αγγλική γλώσσα, τα οποία καλούν τους πολίτες να επικαιροποιήσουν τα στοιχεία τους ή να διορθώσουν δήθεν σφάλματα στον λογαριασμό τους στο ΓεΣΥ.
Σε μία περίπτωση, το μήνυμα προειδοποιεί ότι πρέπει να επικαιροποιηθούν τα στοιχεία του δικαιούχου μέχρι συγκεκριμένη ημερομηνία, προκειμένου να αποφευχθεί η απενεργοποίηση της πρόσβασής του.
Σε άλλη περίπτωση, ο παραλήπτης ενημερώνεται ψευδώς ότι ο λογαριασμός του χρειάζεται διόρθωση εντός 24 ωρών, διαφορετικά θα διακοπεί η πρόσβασή του.
Κοινό χαρακτηριστικό των μηνυμάτων είναι η δημιουργία αίσθησης επείγοντος, ώστε οι πολίτες να πατήσουν τον σύνδεσμο που περιλαμβάνεται στο SMS.
Παραδείγματα παραπλανητικών μηνυμάτων:
ΟΑΥ: Δεν ζητούμε ποτέ κωδικούς ή πληρωμές μέσω SMS
Ο Οργανισμός Ασφάλισης Υγείας ξεκαθαρίζει ότι δεν ζητά ποτέ μέσω γραπτών μηνυμάτων κωδικούς πρόσβασης, στοιχεία σύνδεσης, στοιχεία πληρωμής ή άλλα προσωπικά δεδομένα.
Παράλληλα, υπογραμμίζει ότι δεν καλεί τους πολίτες να πραγματοποιήσουν οικονομικές συναλλαγές μέσω συνδέσμων που αποστέλλονται με SMS.
Η διευκρίνιση αυτή αποτελεί βασικό σημείο της προειδοποίησης, καθώς τα παραπλανητικά μηνύματα επιχειρούν να εμφανίσουν την υποβολή στοιχείων ως απαραίτητη διαδικασία για τη συνέχιση της πρόσβασης στις υπηρεσίες του ΓεΣΥ.
Οι δικαιούχοι καλούνται, επομένως, να αντιμετωπίζουν ως ύποπτα μηνύματα που εμφανίζονται να προέρχονται από το Σύστημα και ζητούν να ακολουθήσουν σύνδεσμο για επικαιροποίηση προσωπικών ή τραπεζικών στοιχείων.
«Μην ανοίξετε τον σύνδεσμο – Διαγράψτε αμέσως το μήνυμα»
Ο ΟΑΥ και η Αστυνομία απευθύνουν σαφή προειδοποίηση προς όλους τους δικαιούχους του ΓεΣΥ.
Σε περίπτωση λήψης τέτοιου μηνύματος, οι πολίτες καλούνται να μην ανοίξουν τον σύνδεσμο που περιλαμβάνει και να διαγράψουν αμέσως το SMS.
Η ανακοίνωση της 8ης Οκτωβρίου επιβεβαιώνει ότι οι απόπειρες εξαπάτησης με τη χρήση του ονόματος του ΓεΣΥ συνεχίζονται και ότι η Αστυνομία διερευνά νέες υποθέσεις στις οποίες έχουν κλαπεί χρηματικά ποσά.
Οι δύο φορείς επισημαίνουν ότι ακόμη και όταν ένα μήνυμα εμφανίζεται με την ονομασία GESY ή στην ίδια συνομιλία με γνήσιες ενημερώσεις, αυτό δεν αποτελεί απόδειξη ότι προέρχεται από τον Οργανισμό.